
2.1.296で何が変わったか
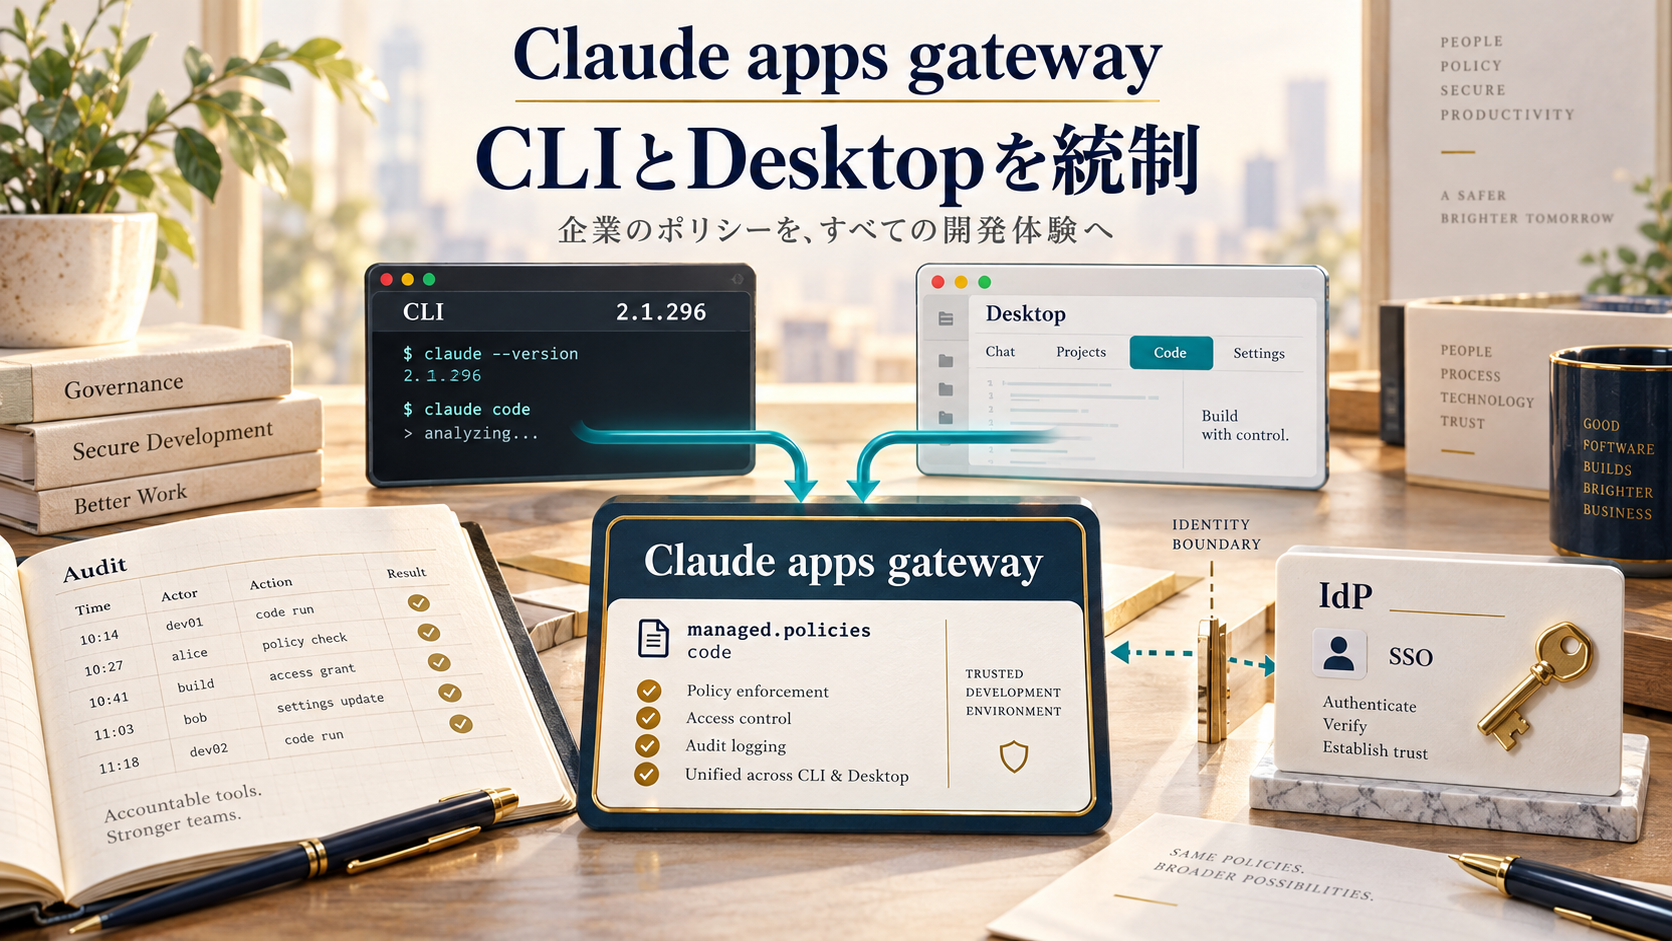
Claude Code公式changelogの2.1.296(2026年10月9日)は、Claude apps gatewayのmanaged.policies[]へcodeキーを追加したと記載しています。cliと同じ設定をClaude DesktopのCode tabにも適用し、desktopキーと組み合わせた場合はClaude Desktopのgateway modeを有効にする説明です。従来のCLI中心の運用表へDesktopを追加する際、同じ制御をどこへ届けるかを明示できる変更と捉えます。
ここで注意したいのは、codeが「安全」を自動で保証するわけではない点です。managed policyの内容、gatewayの接続先、ログイン方法、許可するmodelやtool、端末側の設定が実際の挙動を決めます。キー名を追加して起動しただけで、社内データの扱い、承認、監査が完成したことにはなりません。
既存のClaude CodeのGateway認証記事が接続・認証エラーの切り分けを扱うのに対し、本稿はCLIとDesktopの両方へmanaged policyを適用する設計と導入判断へ意図を限定します。
cli・code・desktopの役割を分ける
| キー・面 | 見る対象 | 導入前の問い |
|---|---|---|
cli | CLI利用者へ適用する設定 | 誰が端末から使うか |
code | DesktopのCode tabにも適用する設定 | CLIと同じ制御をどこまで共有するか |
desktop | Claude Desktopのgateway mode | Desktopをgateway経由にする条件は何か |
| gateway | 認証、ルーティング、provider、監査 | どのサービスを企業の境界に置くか |
この表を設定ファイルのコメントや運用台帳へ残します。「Desktopも対象」とだけ書くと、Code tabのmanaged settingsと、Desktop全体のgateway modeを同じ意味で扱ってしまいます。対象面、設定の配布元、適用できない場合の表示、例外申請の窓口を別々に決めてください。
公式ドキュメントから確認する境界
Claude apps gateway公式ガイドは、gatewayを自社環境で動かし、SSOや設定、providerへのルーティングを企業側で管理する構成を説明しています。公式設定リファレンスでは、gatewayの設定とmanaged settingsを分けて確認できます。つまり、codeキーを追加する前に、gatewayを使う利用者、ログイン経路、設定の優先順位、providerの責任者を固定する必要があります。
また、認証公式文書はcloud gatewayでは企業SSOで/loginを使い、gateway-issued tokenがsessionのcredentialになると説明しています。API keyを端末へ配る設計と同じ扱いにはできません。認証情報、セッション、gatewayログ、Desktopのローカル設定がどこに残るかをデータフローで確認します。
公式にない料金、性能向上率、権限の自動縮小を断定しないでください。導入効果は社内の実測と監査結果で評価し、公式の設定仕様と自社の運用判断を混ぜないことが重要です。
導入前に行う8手順
- CLI、Desktop、Code tab、Webの利用面を一覧化します。
- gatewayの所有者、IdP、provider、データ保持、障害時責任者を決めます。
- 現行の
cliとdesktopの設定を差分化し、同一にする項目と分ける項目を記録します。 codeでCode tabへ届けるmanaged policyを最小構成で作ります。desktopを有効にする場合は、gateway modeの開始条件と失敗時の表示を確認します。- テストユーザーでSSO、設定配布、model、tool、承認プロンプトをreadbackします。
- ポリシーが読み込めない場合に、安全側へ倒れるか、作業を止めるかを確認します。
- ログ、変更承認、rollback版、再評価日を記録してから対象を広げます。
テストでは成功ケースだけでなく、gateway停止、IdPの期限切れ、設定ファイルの欠落、端末が古いClaude Code、DesktopがCode tabを開始できないケースを含めます。2.1.296のchangelogは、gateway設定が未適用の端末でsessionが開始できない理由をreplyとして示す改善も記載しています。表示された理由を利用者向けFAQと管理者の切り分け表へ反映します。
権限と監査を先に設計する
CLIとDesktopへ同じpolicyを届けても、利用者が同じ作業をするとは限りません。端末のfilesystem、外部tool、MCP、Git操作、顧客データの分類は別途管理します。管理設定でdenyやallowを置く場合も、対象のscope、優先順位、例外の承認者を明確にし、個人設定で想定外に上書きされないかを実機で確認します。
監査では「設定を配った」だけでなく、誰がどのsurfaceから、どのgatewayへ、どのpolicy versionで、どのtoolを使ったかを追えるようにします。ログに機密なpromptを丸ごと残すかどうかは、保持期間とアクセス権を含めて決めます。gateway経由にしたことを、そのまま安全性やコンプライアンスの証明とは扱いません。
段階導入では、まず読み取り専用の代表task、次にテストrepository、最後に本番データへ進みます。Code tabの操作とCLIの操作で承認表示や失敗時の戻り方が異なるなら、利用面ごとの手順書を残します。全員へ同時配布する前に、rollback可能な設定を保管してください。
企業導入チェックリスト
- 2.1.296以上とDesktopの対応状況を確認した
- cli・code・desktopの意味を運用台帳へ分けて書いた
- gateway、IdP、provider、保存先の責任者を決めた
- Code tabのmanaged policyを最小権限で試験した
- 設定欠落・gateway停止・認証期限切れをテストした
- model、tool、MCP、filesystemの別境界を確認した
- policy version、監査ログ、変更承認を記録した
- 配布停止とrollbackを実行できる
既存のmanaged settingsの診断記事と組み合わせると、設定が存在するかではなく、どのscopeで実効化され、警告や失敗がどう見えるかまで確認できます。無料診断では、利用面を増やす前の境界と責任分担を整理します。
よくある質問
codeキーを追加すればDesktopが必ずgateway経由になりますか?
いいえ。公式changelogは、codeをcliと同じ設定をCode tabへ適用するキー、desktopをgateway modeを有効にするキーとして別に説明しています。実際の設定と端末の対応をreadbackしてください。
CLIとDesktopのpolicyを完全に同一にすべきですか?
共通化する項目と、利用面固有の項目を分けます。同一化によってDesktopへ不要なtoolや権限を配る場合は、目的と例外を見直します。
企業導入の相談先はありますか?
無料診断で、gateway、IdP、Desktop、CLI、権限、監査の境界を確認できます。無料診断(60秒)からご相談ください。
まとめ
Claude Code 2.1.296のmanaged code policyは、CLI向けの設定をClaude DesktopのCode tabにも適用するための新しい接点です。codeとdesktop、gateway、認証、権限を同じものとして扱わず、利用面、設定、失敗時、監査の境界を分けて試験します。構成を配ったことではなく、誰がどの経路で何を実行し、問題時に止めて戻せることを導入完了の条件にしてください。