
結論:アクセスの強さではなく許可された仕事で選ぶ
Anthropicは2026年10月6日のCyber Verification Program公式発表で、対象となるセキュリティ専門家へ、通常モデルより低いblocking classifierを含む高度なサイバー機能を段階的に提供すると説明しました。対象モデルにはClaude Opus 5.5、Sonnet 5.5、Mythos 5.1などが含まれ、申請窓口も同発表に示されています。
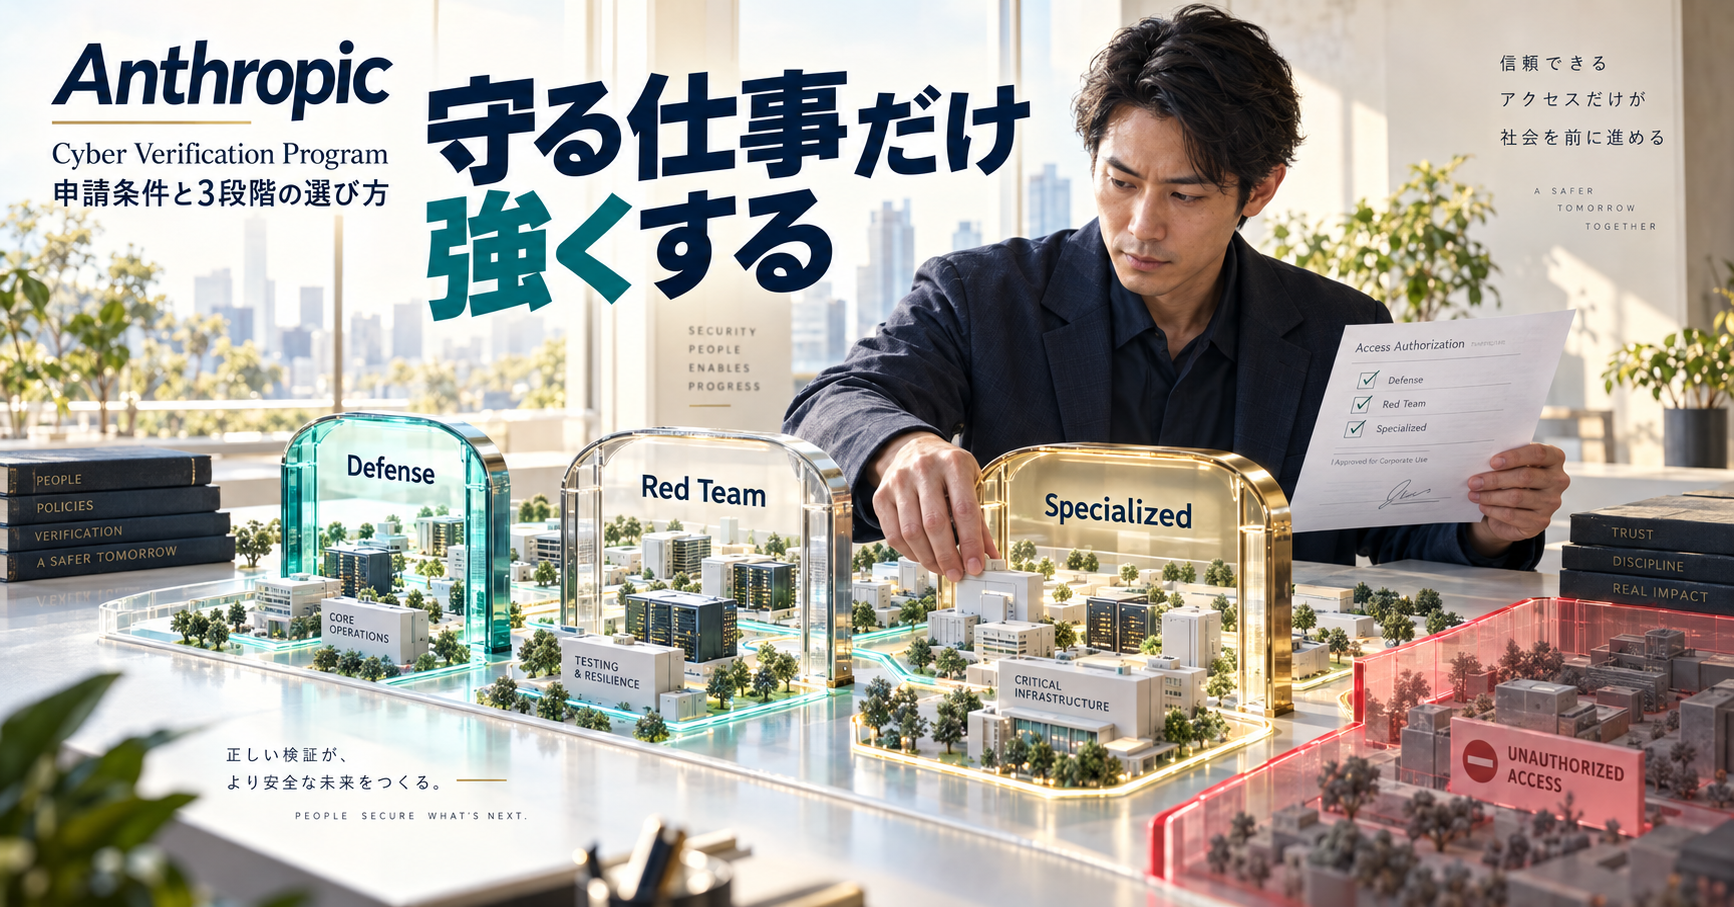
ただしCVPは「サイバー用途なら制限を外せるプラン」ではありません。DefenseはSOC・インシデント対応、マルウェアのリバースエンジニアリング、脆弱性の分析・検証など防御業務が中心です。Red Teamは、そこへ承認済みシステムのペネトレーションテストとレッドチームを加えます。Specializedは人命や市場へ影響する安全システム等を対象に、限られた検証組織へ提供されます。
一般提供モデルでも、自社ソースコードのレビュー、既知問題のパッチ、所有システムの脆弱性発見、アラートのトリアージは利用できます。既存のClaude企業セキュリティ確認は一般導入の責任分界、本稿はCVP申請という追加条件の判断に絞ります。
3つのアクセス階層を比較する
| 階層 | 対象の例 | 申請・運用上の注意 |
|---|---|---|
| Defense Access | SOC、インシデント対応、マルウェア解析、脆弱性検証 | 企業、非営利、大学、政府、重要インフラ、小規模セキュリティ会社、実績ある個人研究者等 |
| Red Team Access | 承認済みシステムへのペネトレーションテスト、レッドチーム | 現在は組織向け。審査中はDefense Accessへ登録される場合がある |
| Specialized Access | 航空、電力、通信、銀行間送金、政府ネットワーク等の安全システム | 限られた検証組織を個別に深く審査。現状は政府との協力も含む |
Red Teamであっても、物理的危害、広範な混乱、ランサムウェア展開、高リスク安全システムのテストなどは別途ブロックされます。アクセス階層は許可証ではなく、許可された目的と範囲の中で使うための制御です。自社の「テスト対象一覧」「所有者の承認」「停止条件」を用意し、モデルが答えられるかを先に試す運用は避けます。
Anthropicの公式サイバー安全策案内と発表本文で、現行の対象・制限・審査条件を公開直前に照合してください。モデル名やアクセス範囲は更新され得るため、古い記事や第三者の申請体験を正式条件にしません。
申請前に行う8手順
- 守る組織、システム、データ、法域、責任者を一枚にします。
- 仕事を防御、脆弱性検証、承認済みレッドチーム、安全システムの4分類へ分けます。
- 各テストについて、資産所有者、書面の許可、時間帯、対象外、停止条件を記録します。
- 一般提供モデルで足りるレビュー、パッチ、トリアージを先に切り出します。
- 残る業務だけをDefense・Red Team・Specializedへ対応づけ、過剰な階層を申請しないようにします。
- ログ、プロンプト、tool call、出力、担当者、承認記録の保存場所と閲覧者を決めます。
- Anthropicの申請フォームで求められる組織情報と用途説明を、事実と推測に分けて準備します。
- 承認後も小さい検証環境から始め、実行前の人間確認、逸脱検知、利用停止をテストします。
申請文に「安全のため」とだけ書くと、必要なアクセスの根拠になりません。検証対象、許可された行為、想定する成果物、許容できない副作用を具体化します。個人研究者はDefenseの対象になり得ますが、Red Teamは組織向けと説明されているため、自社の法的主体と契約責任も確認します。
データ保持とプライバシーを先に決める
CVP参加組織には、サイバー悪用を監視するためデータ保持が必要と公式発表に記載されています。一方、Enterprise Frontier Safeguardsが利用可能になれば、対象組織は自社管理のクラウド基盤でデータを保管できる予定とされています。現時点の扱いを将来の提供予定で補わず、申請時点の契約、保存期間、閲覧者、削除手順を確認してください。
Fable 5.1やMythos 5.1のzero data retention利用組織については、EFSが利用可能になるまでCVPでもzero data retentionを使える場合があると説明されています。これは全利用者へ自動適用される条件ではありません。自社の契約、対象モデル、program参加条件を個別にreadbackし、脆弱性情報や認証情報を無制限に入力しないルールを残します。
安全運用では、モデルの応答をそのまま実行しないことも重要です。資格情報を分離し、テスト環境を本番から切り離し、toolの許可範囲を狭め、レビュー済みのコマンドだけを実行します。記事Claude APIの個人情報とデータ扱いで扱う一般的なデータ整理と、CVP固有の保持条件を同じ表に置くと、契約上の例外を見落としにくくなります。
導入判断チェックリスト
- CVPが必要な具体的業務と、一般提供モデルで足りる業務を分けた
- 対象システムの所有者と書面承認を確認した
- Defense・Red Team・Specializedの根拠が業務範囲に一致する
- 個人研究者・組織の申請資格を混同していない
- 保持されるデータ、保存期間、閲覧者、削除手順を確認した
- 本番分離、credential分離、tool allowlist、人間承認がある
- 誤用・逸脱・想定外出力時の停止と報告ルートがある
- Anthropicの最新発表、サポート、契約条件を公開直前にreadbackした
社内説明では「制限を外せる」という表現を避け、許可された防御業務を安全に拡張する制度として説明します。アクセスが強いほど、対象の限定、監査、承認、保持条件を明示しやすい設計が必要です。申請が通ることと、業務が安全に運用できることは別の判定にしてください。
審査結果を待つ間も、対象範囲を広げるために非公式な回避策を試してはいけません。一般提供モデルで可能な防御作業を分離し、CVPが必要な処理だけを承認済み環境へ置くと、申請内容、費用、監査範囲を小さく保てます。制度の更新時には同じチェックリストで再評価します。
FAQ
- Cyber Verification Programは誰でも使えますか?
- いいえ。対象業務、組織、権限、セキュリティ条件の確認と申請が必要です。一般提供モデルでも防御用途は利用できます。
- Defense AccessとRed Team Accessの違いは何ですか?
- Defenseは防御業務向け、Red Teamは承認済みシステムへのペネトレーションテスト等を追加する組織向けの階層です。
- 申請前の社内整理を相談できますか?
- できます。対象システム、許可範囲、ログ、データ保持、承認者を無料診断(60秒)で整理します。